System Design / Backend 23 дек. 2025 г.
Безопасная аутентификация в Next.js (SSR & Middleware)
Реализация PKCE Flow с использованием `httpOnly` кук. Настраиваем Middleware для защиты роутов и Server Actions для логина.
Читать материалShmonovStudio · Журнал
Справочники сотрудников, AD/LDAP, Service Desk и веб-разработка: разбираем источники данных, процессы поддержки и выбор корпоративных систем.
01 — База знаний
От продуктовой логики и интерфейсов до архитектуры, производительности и органического роста.
 01
Реализация PKCE Flow с использованием `httpOnly` кук. Настраиваем Middleware для защиты роутов и Server Actions для логина.
Читать материал02Практическое руководство по выбору корпоративного справочника: источники данных, безопасность, роли, поиск, оргструктура и внедрение.
Читать материал 03
Регламент внутреннего справочника: владельцы полей, RBAC, жизненный цикл карточки, контроль качества и план запуска.
Читать материал 04
Практическое руководство по атрибутам AD, LDAP-фильтру, синхронизации, обработке увольнений, группам доступа и контролю ошибок.
Читать материал05Пошаговая миграция из Excel: карта полей XLSX, очистка данных, типовые ошибки импорта, пилот и отключение старых копий.
Читать материал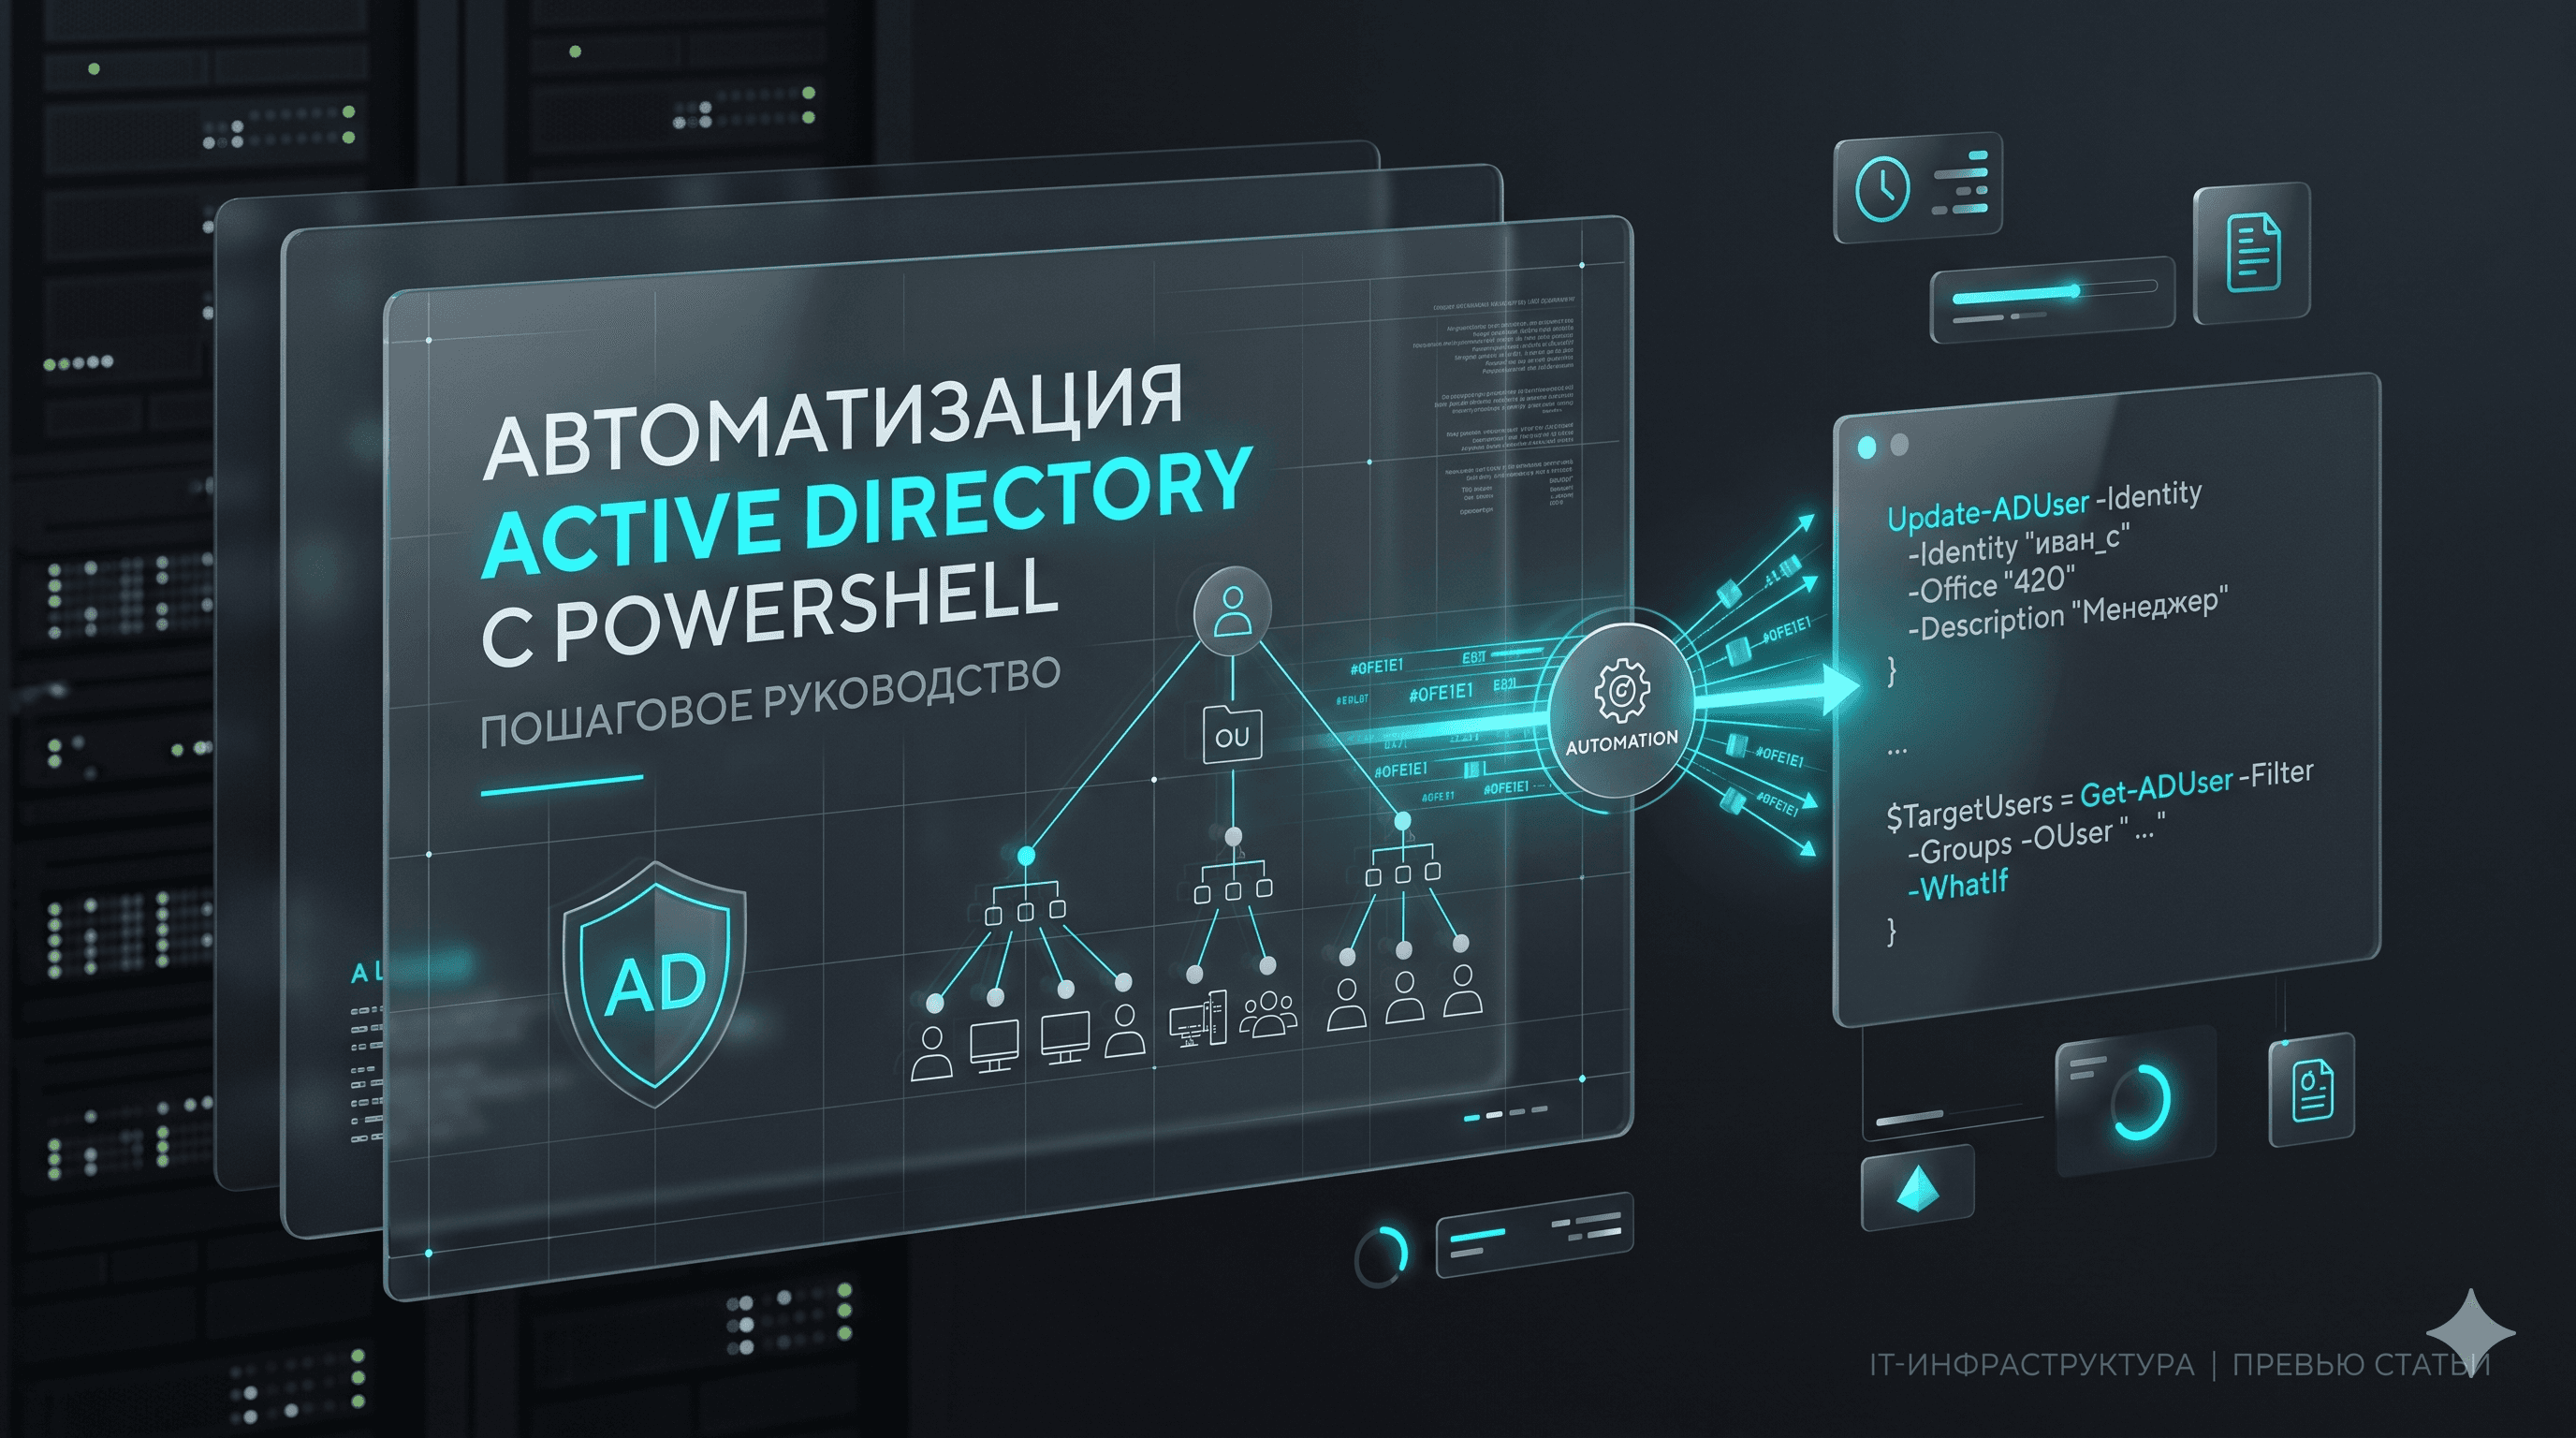 06
Разбираемся, как перестать вручную вбивать данные сотрудников в систему и заставить умные скрипты делать всю скучную рутину за вас.
Читать материал 07
Практический материал о проектировании, разработке и развитии цифровых продуктов.
Читать материал 08
Как связать сотрудников, оборудование и обращения: устойчивые идентификаторы, минимальный реестр активов, миграция и проверка связей на пилоте.
Читать материал 09
На что смотреть при выборе Service Desk: каналы обращений, SLA, учёт активов, размещение, интеграции и стоимость владения. Чек-лист для пилота.
Читать материал 10
Чем Help Desk отличается от Service Desk, какие задачи решает каждый подход и как понять, что нужно вашей компании.
Читать материал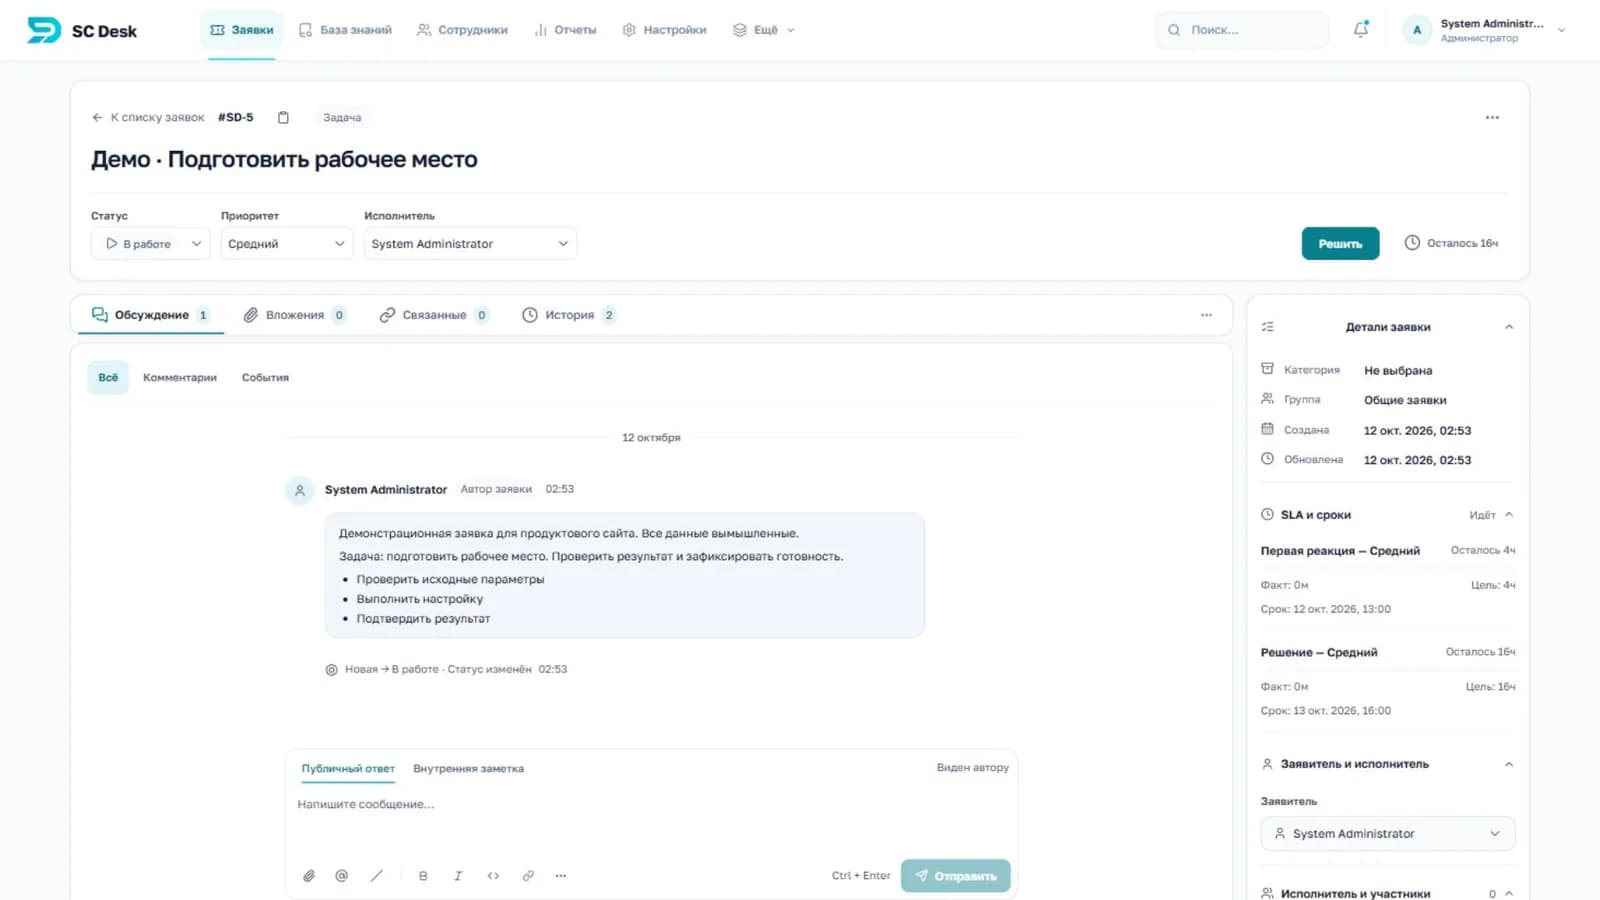 11
Что такое SLA в техподдержке, какие метрики считать, как задать сроки по приоритетам и не превратить контроль в формальность.
Читать материал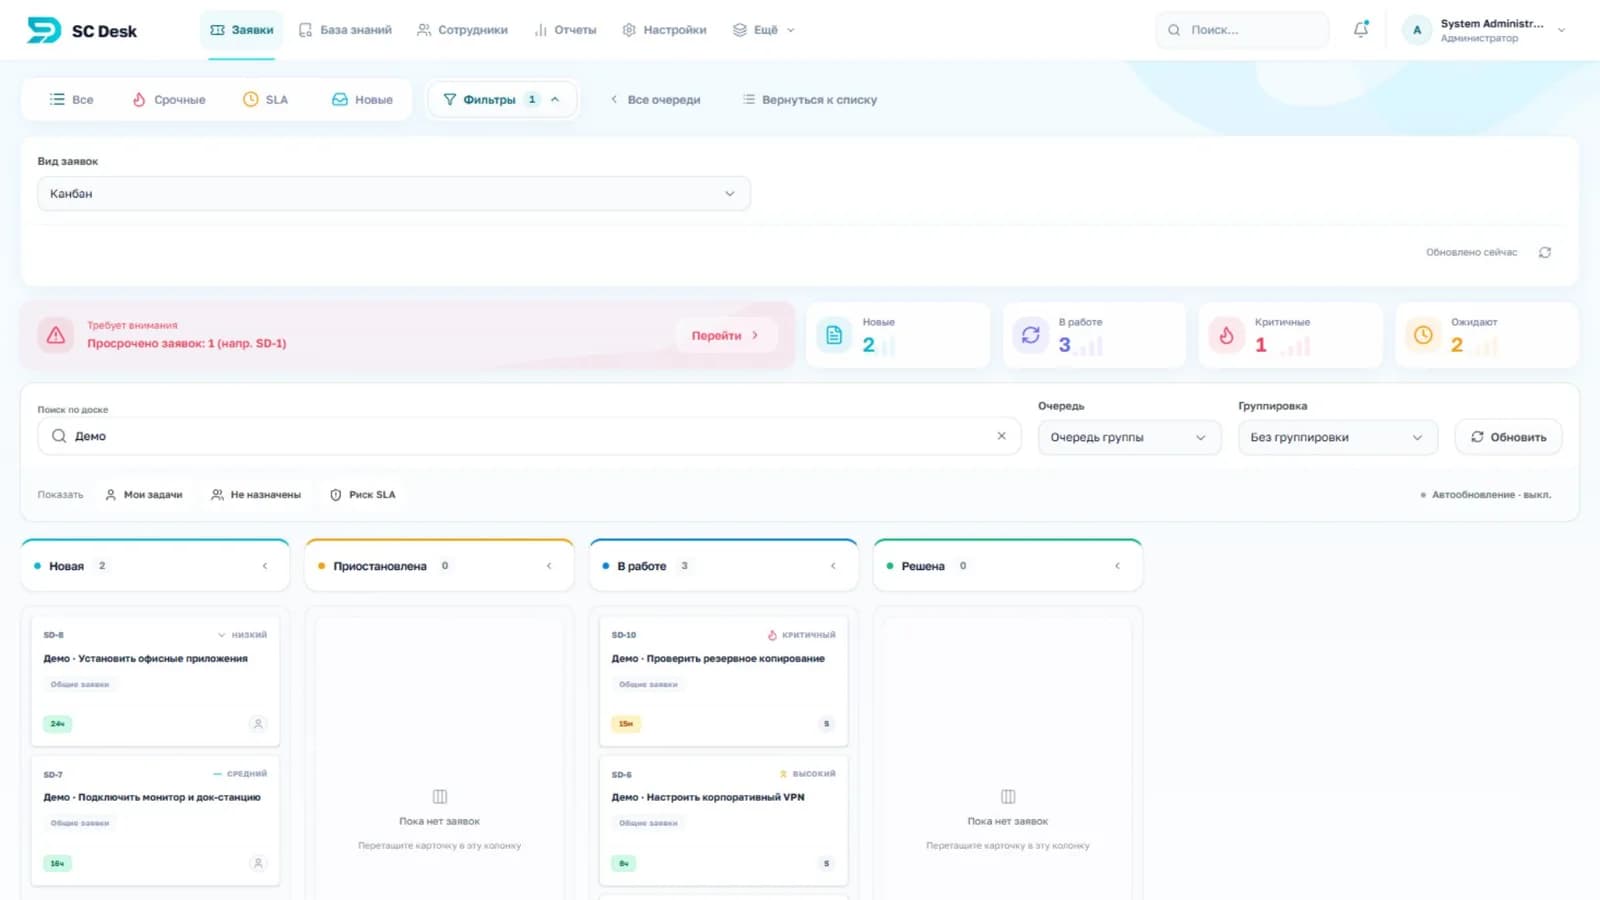 12
Почему заявки теряются в почте и чатах, что должно быть в системе учёта и как перевести сотрудников на единую очередь за несколько недель.
Читать материал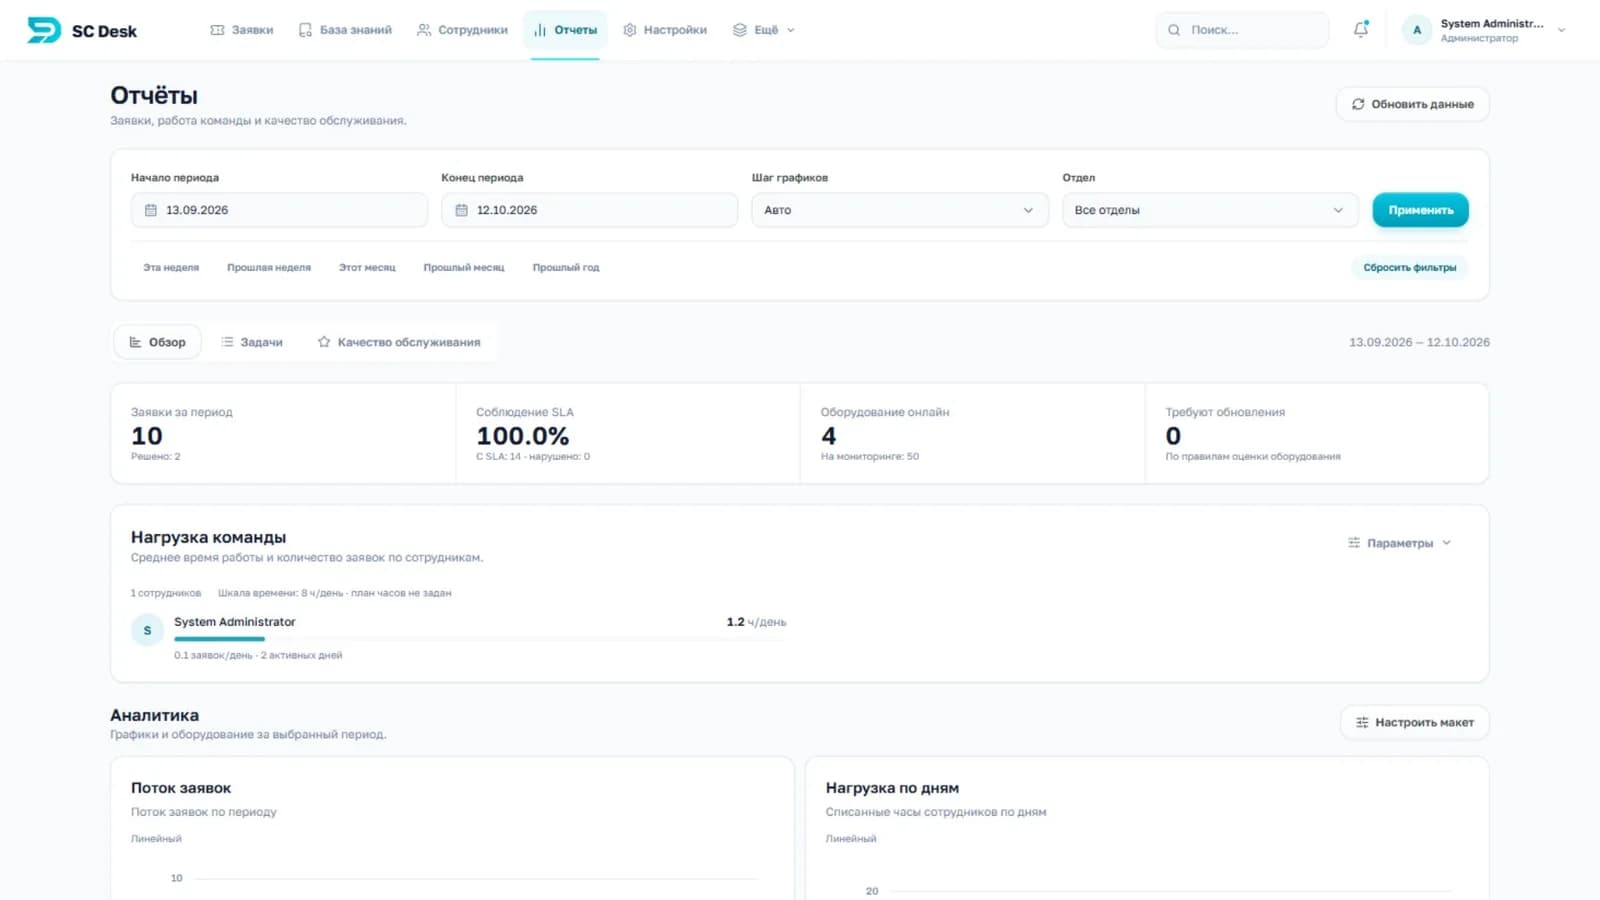 13
Практический план внедрения системы IT-заявок: обследование, SLA, роли, оценка стоимости владения, пилот и критерии приёмки.
Читать материал 14
Сравнение on-premise и облака с практической архитектурой Docker, TLS, резервным копированием, обновлениями и моделью ответственности.
Читать материал15Разбираем серверные компоненты и App Router для максимальной производительности.
Читать материал16Как использовать негативное пространство для управления вниманием пользователя.
Читать материал17Глубокое погружение в синтаксис и логику RLS политик. Разбираем разницу между USING и WITH CHECK, оптимизацию перформанса и типичные ошибки при проектировании доступа.
Читать материал18Реализация производительного RBAC без лишних Join-ов. Используем Database Triggers для внедрения ролей в JWT и защищаем данные на уровне Row Level Security.
Читать материал 19
Перестаньте превращать фронтенд в помойку из SQL-запросов. Разбираем, как интегрировать Supabase в Next.js (App Router) так, чтобы потом не было стыдно перед девопсами и безопасниками.
Читать материал 20
Практический гайд по превращению дефолтного веб-сервера в высокоскоростной и защищенный шлюз с помощью современных протоколов и сисадминских практик.
Читать материал